$ init --security-consulting
✓ Loading threat intelligence
✓ SOC modules ready
✓ Compliance frameworks loaded
→ Establishing secure session█
Cyber Security Consulting - Strategy to OperationsCyber Security Consulting - Von der Strategie bis zum Betrieb

Building security
that survives the audit
and the attack
Sicherheit aufbauen,
die Audit und Angriff
übersteht

Cyber security consulting for European SMEs. From security audits and Intelligence-Driven concepts to realistic phishing simulations and SOC support - security on your level.Cyber-Security-Beratung für europäische KMU. Von Security-Audits und Intelligence-Driven Konzepten über realistische Phishing-Simulationen bis zum SOC - Sicherheit auf Augenhöhe.

$ trivy image --severity HIGH,CRITICAL \
  harbor.internal/app:v2.1.0

2026-04-04T09:12:03Z INFO Vulnerability scanning...
2026-04-04T09:12:05Z INFO Detected OS: alpine 3.21

harbor.internal/app:v2.1.0 (alpine 3.21)
==========================================
Total: 0 (HIGH: 0, CRITICAL: 0)

$ ▌

Security for SMEs -
measured, not guessed
Sicherheit für KMU -
gemessen, nicht geschätzt

For companies without their own security team: find out where you really stand, see what attackers see from the outside, and test whether people and processes hold up - with results you can prioritize and act on.Für Unternehmen ohne eigenes Security-Team: herausfinden, wo du wirklich stehst, sehen, was Angreifer von außen sehen, und testen, ob Menschen und Prozesse halten - mit Ergebnissen, die sich priorisieren und umsetzen lassen.

▷ Know where you stand▷ Wissen, wo du stehst

Security-Audit

I assess your security posture against BSI IT-Grundschutz, cross-walked to the CIS Controls, so one audit covers both the German baseline and the international benchmark. Every finding is scored with CVSS - the result is not a thick report but a prioritized plan of what to fix first.Ich bewerte deine Sicherheitslage nach BSI IT-Grundschutz, abgeglichen mit den CIS Controls - ein Audit deckt so den deutschen Standard und den internationalen Maßstab ab. Jeder Befund wird mit CVSS bewertet; am Ende steht kein dicker Bericht, sondern ein priorisierter Plan, was zuerst dran ist.
BSI IT-GrundschutzCIS ControlsCrosswalkCVSS
▷ The outside view▷ Der Blick von außen FREEKOSTENLOS

Attack Surface Scan

What anyone on the internet can see about you: domains, mail settings, exposed logins and services, outdated software. Observed, never attacked - the same methods behind the feinler map, applied to your business. You get a short write-up of the points that matter most.Was jeder im Internet über dich sehen kann: Domains, Mail-Einstellungen, offene Anmeldeseiten und Dienste, veraltete Software. Beobachtet, nie angegriffen - dieselben Methoden wie hinter der feinler-Karte, nur für dein Business. Du bekommst eine kurze Auswertung mit den wichtigsten Punkten.
external attack surfaceDNS & mail postureexposed servicesoutdated software
▷ Practice the incident▷ Den Ernstfall üben

Tabletop ExercisesTabletop-Übungen

Intelligence-Driven exercises that stress-test your incident response against realistic attack chains. Scenarios built around your critical assets, realistic adversary behavior, and structured debriefs with actionable improvement roadmaps.Intelligence-Driven Übungen, die deine Incident Response anhand realistischer Angriffsketten auf die Probe stellen. Szenarien rund um deine kritischen Assets, reales Angreiferverhalten und strukturierte Debriefs mit umsetzbaren Verbesserungsplänen.
MITRE ATT&CK-based scenario designassumed breach exercisesCrown Jewels Analysis
▷ Test the human layer▷ Die menschliche Ebene testen

Phishing SimulationPhishing-Simulation

Targeted phishing campaigns tailored to your organization’s threat profile. From spear phishing with realistic pretexts to credential harvesting scenarios - each campaign measures your team’s resilience, delivers detailed analytics, and provides actionable improvement paths. Not a one-off test, but a repeatable program.Gezielte Phishing-Kampagnen, zugeschnitten auf das Bedrohungsprofil deiner Organisation. Von Spear-Phishing mit glaubwürdigen Vorwänden bis zu Credential-Harvesting-Szenarien - jede Kampagne misst die Resilienz deines Teams, liefert detaillierte Analysen und zeigt konkrete Verbesserungswege auf. Kein einmaliger Test, sondern ein wiederholbares Programm.
spear phishing & pretexting campaignscredential harvesting simulationNIST Phish Scale scoring

Detect faster,
respond better
Schneller erkennen,
besser reagieren

For teams that already run security operations and want them sharper: better detections, less manual load, and concepts that connect incident response, threat intelligence, hunting, and vulnerability management.Für Security-Teams die einen modernen Blick von Außßen möchten: bessere Detections, weniger Handarbeit und Konzepte, die Incident Response, Threat Intelligence, Hunting und Schwachstellenmanagement verbinden.

▷ Rules that hold up▷ Regeln, die halten

Detection Engineering

Detections as code: written in Sigma, mapped to MITRE ATT&CK, tested in CI before they reach production, and tuned until analysts trust the alerts again. Coverage you can measure instead of rules nobody remembers writing.Detections as Code: in Sigma geschrieben, auf MITRE ATT&CK gemappt, in der CI getestet, bevor sie live gehen, und so lange getunt, bis Analyst:innen den Alarmen wieder trauen. Abdeckung, die sich messen lässt, statt Regeln, von denen keiner mehr weiß, wer sie geschrieben hat.
Sigmadetection-as-codeATT&CK coveragefalse-positive tuning
▷ Less manual work▷ Weniger Handarbeit

SecOps

Hands-on support with a focus on automation: Incident Response as Code, SOC automation, and agentic SOC workflows that take repetitive load off your analysts and make detection and response faster, more consistent, and measurable.Praktische Unterstützung mit Fokus auf Automatisierung: Incident Response as Code, SOC-Automatisierung und agentic SOC-Workflows, die deinen Analyst:innen wiederkehrende Routine abnehmen und Detection und Response schneller, konsistenter und messbar machen.
Incident Response as CodeSOC automationAgentic SOC
▷ Build it right▷ Richtig aufstellen

SOC Advisory

Building a SOC, growing one, or deciding what to outsource: operating model, roles and shifts, the metrics that matter (MTTD, MTTR), and an honest look at tooling and MSSP options - sized for your organization, not for a vendor slide.Ein SOC aufbauen, ausbauen oder entscheiden, was du auslagerst: Betriebsmodell, Rollen und Schichten, die Kennzahlen, die zählen (MTTD, MTTR), und ein ehrlicher Blick auf Tools und MSSP-Optionen - passend für deine Organisation, nicht für eine Herstellerfolie.
operating modelMTTD / MTTRtooling & MSSP selectionTool- & MSSP-Auswahl
▷ Connect the disciplines▷ Disziplinen verbinden

Modern ConceptsModerne Konzepte

Intelligence-Driven concepts that tie the disciplines together instead of running them side by side: Incident Response that learns from Threat Intelligence, Threat Hunting driven by real adversary behavior, and Vulnerability Management that prioritizes by what is actually being exploited.Intelligence-Driven Konzepte, die die Disziplinen verbinden, statt sie nebeneinander laufen zu lassen: Incident Response, die aus Threat Intelligence lernt, Threat Hunting entlang echten Angreiferverhaltens und Schwachstellenmanagement, das danach priorisiert, was tatsächlich ausgenutzt wird.
Incident ResponseThreat IntelligenceThreat HuntingVulnerability Management

Not claimed.
Measured.
Nicht behauptet.
Gemessen.

Two free, public projects built with the same tooling I use for clients. Have a look, and don't hesitate to ask if you have questions.Zwei kostenlose, öffentliche Projekte, gebaut mit denselben Werkzeugen, die ich für meine Kundenarbeit benutze. Stell mir dazu gerne Fragen.
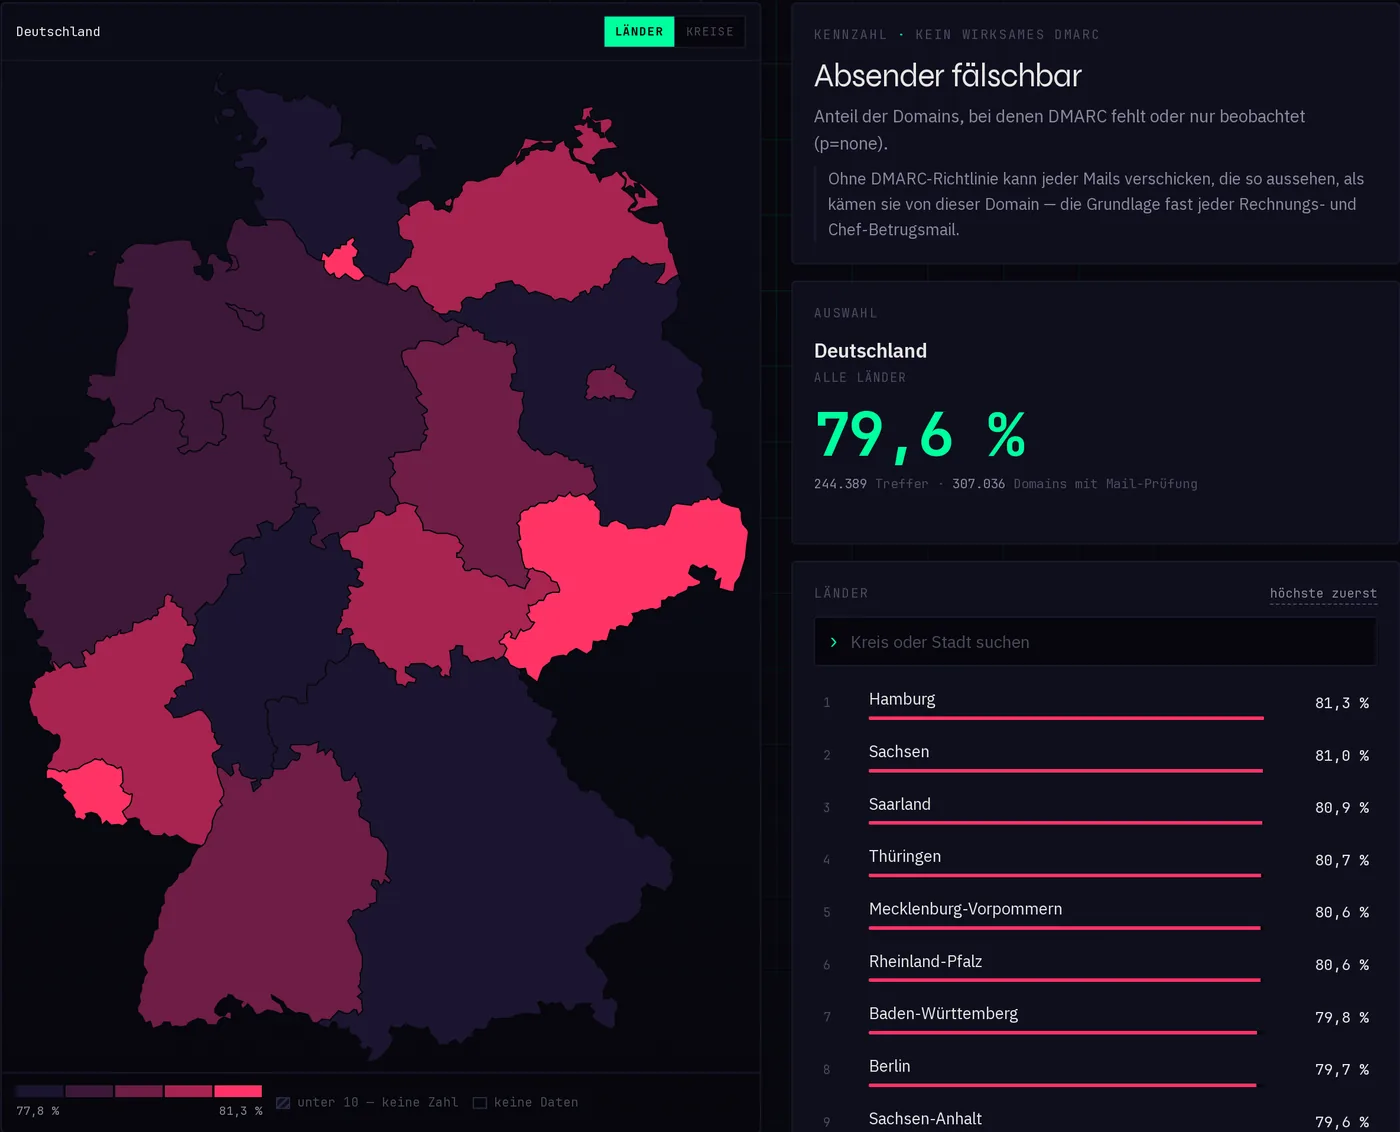
feinler.dannylange.delive
Screenshot von feinler: Deutschlandkarte, eingefärbt nach dem Anteil fälschbarer Mail-Absender je Bundesland
▷ Exposure map of Germany▷ Deutschlandkarte der Angriffsfläche

feinler

How well are the websites and mail domains of companies, associations and public bodies in your region protected? County by county, observed from the outside.Wie gut sind Websites und Mail-Domains von Firmen, Vereinen und Institutionen in deiner Gegend abgesichert? Kreis für Kreis, von außen beobachtet.

  • Can senders be forged? (DMARC, SPF)Lassen sich Absender fälschen? (DMARC, SPF)
  • Is encryption enforced, is software up to date?Wird Verschlüsselung erzwungen, ist Software aktuell?
  • Which admin logins and known-exploited products are exposed?Welche Admin-Zugänge und bekannt angegriffenen Produkte stehen offen?
Open the map ›Karte öffnen ›
in German · free · no sign-upkostenlos · ohne Anmeldung
claffy.dannylange.delive
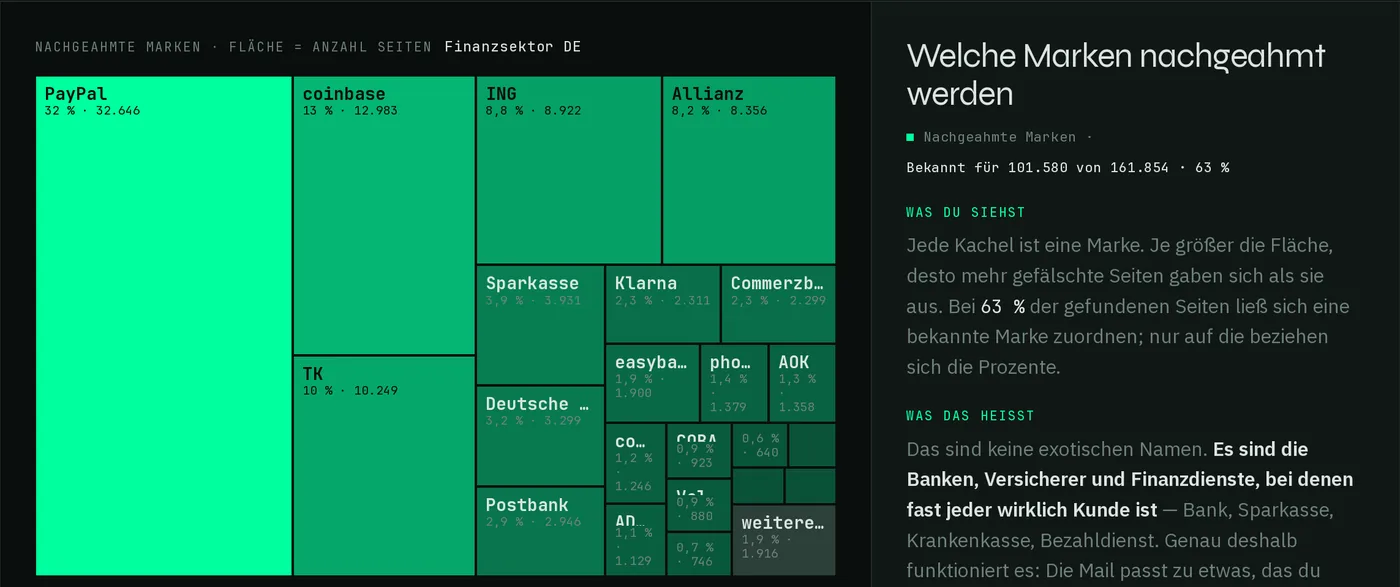
Screenshot von claffy: Kacheldiagramm der am häufigsten nachgeahmten Banken, Versicherer und Fintechs in Phishing-Seiten
▷ Financial phishing in numbers▷ Finanz-Phishing in Zahlen

claffy

What phishing and fraud against customers of German banks, savings banks, insurers and larger fintechs really looks like right now - not a slide from three years ago, but the last 90 days of fake sites and phishing mails.Wie Phishing und Betrug gegen Kunden deutscher Banken, Sparkassen, Versicherer und größerer Fintechs gerade wirklich aussehen - keine Folie von vor drei Jahren, sondern die letzten 90 Tage an gefälschten Seiten und Phishing-Mails.

  • Which banks, insurers and fintechs are imitated most?Welche Banken, Versicherer und Fintechs werden am häufigsten nachgeahmt?
  • Where do the mails really come from, and what do they lure with?Woher kommen die Mails wirklich, und womit locken sie?
  • How are phishing kits built and copied?Wie werden Phishing-Bausätze gebaut und kopiert?
See the numbers ›Zahlen ansehen ›
in German · free · no sign-upkostenlos · ohne Anmeldung

Phishiness
Fraud Intelligence as a Service

Currently in development: real-time phishing detection powered by certificate transparency monitoring, a polymorphic honeynet, and domain intelligence. The proprietary scoring engine will catch threats before they reach your users.Aktuell in Entwicklung: Echtzeit-Phishing-Erkennung auf Basis von Certificate-Transparency-Monitoring, einem polymorphen Honeynet und Domain-Intelligence. Die proprietäre Scoring-Engine fängt Bedrohungen ab, bevor sie deine Nutzer erreichen.

About meÜber mich

Hi, I’m Danny - a cyber security consultant who has spent the last 10 years working in and defending educational facilities and financial institutions. My operational background shapes how I work - Intelligence-Driven, pragmatic, and focused on controls that hold up under a real attack.Hi, ich bin Danny - Cyber-Security-Berater, der die letzten 10 Jahre Bildungseinrichtungen und Finanzinstitute von innen kennengelernt und verteidigt hat. Mein operativer Hintergrund prägt meine Arbeit - Intelligence-Driven, pragmatisch und mit Blick auf Controls, die einem echten Angriff standhalten.

I work with European SMEs that need security to be real and measurable - from a company’s first baseline audit to a matured SOC. No checkbox theater, no fear-selling: just defenses built to survive the audit and the attack.Ich arbeite mit europäischen KMU, für die Sicherheit echt und messbar sein muss - vom ersten Baseline-Audit bis zum ausgereiften SOC. Kein Checkbox-Theater, keine Panikmache - sondern Verteidigung, die Audit und Angriff übersteht.

1
Message meSchreib mir
2
30-minute intro call30-minütiges Erstgespräch
3
Free attack-surface evaluationKostenlose Angriffsoberflächen-Auswertung
Encrypted Communications availableVerschlüsselte Kommunikation verfügbar
consulting@dannylange.de
+49 152 2921 9516
0CEB 22E0 A0C2 D3E0 B29A  FAAC 09D7 397C 3096 6469
Portrait of Danny Lange with a redaction bar reading #gernePerDu over the eyes